Проверка адреса перед отправкой
Отравление адреса: Завьялов Илья Николаевич о печатной памятке для проверки кошелька
Самая дорогая ошибка в этой области это не неудачное вложение. Это правильный перевод, ушедший на неправильный адрес, сделанный человеком, который сделал ровно то, что собирался. Такое получается двумя способами, и оба построены вокруг одного факта: адрес кошелька никто не читает, все сверяют первые четыре знака и последние четыре, а середина служит фоном. С января 2025 года отмечено более 65,4 миллиона операций отравления адресов, в среднем больше 160 тысяч в сутки, и примерно 316 тысяч попыток дошли до цели, то есть срабатывает приблизительно одна из двухсот. Ниже порядок действий на ту минуту, что предшествует переводу, написанный так, чтобы его можно было распечатать и держать у экрана.
Версия на русском языке для России.
Что такое отравление адреса
Это не взлом кошелька, и секретная фраза здесь ни при чём. Никуда не проникают. Атака правит то, что вы видите, когда ищете адрес, которым уже пользовались.
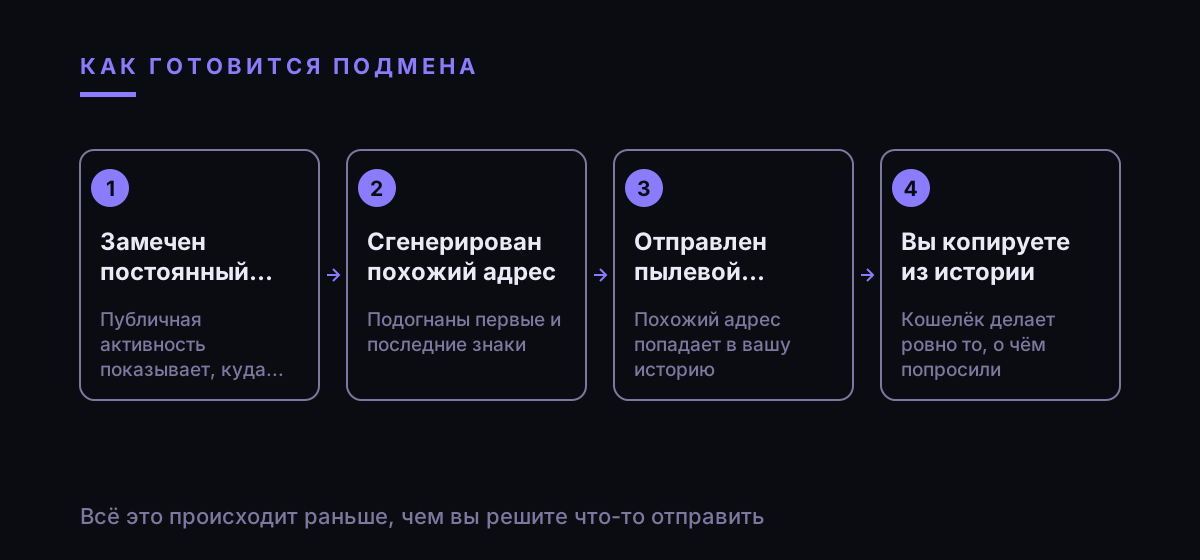
Способ состоит из трёх шагов. Найти адрес, на который вы регулярно отправляете, сгенерировать новый адрес, у которого совпадают первые и последние знаки, и отправить с него на ваш адрес перевод на доли цента.
У этого пылевого перевода одна задача. Он ставит похожий адрес в вашу историю операций, где тот оказывается рядом с настоящим, наверху списка, и выглядит ровно как та запись, которую вы собирались скопировать.
В следующий раз, отправляя средства и потянувшись за адресом в недавних операциях, вы можете скопировать не ту строку. Кошелёк сделает то, о чём его попросили. Перевод окончателен.
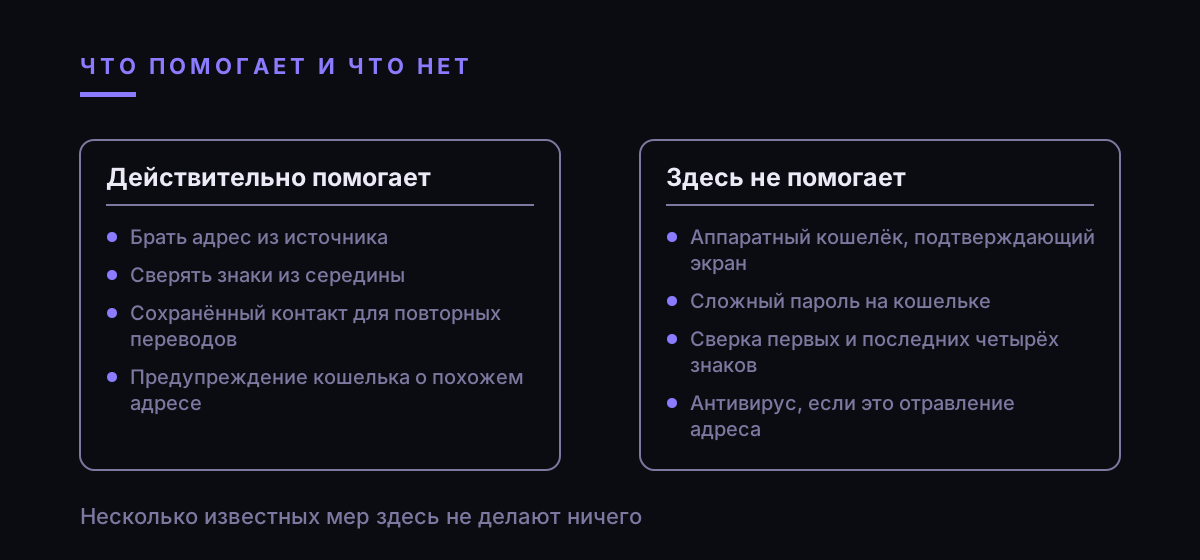
Вредоносной программы в этой версии нет вообще, и поэтому ни антивирус, ни аппаратный кошелёк не помогают. Аппаратное устройство подтверждает, что вы разрешили перевод на показанный адрес, а показанный адрес это тот, который выбрали вы.
Насколько это массово
Отравление адресов поставлено на поток. С января 2025 года отмечено более 65,4 миллиона таких операций, в среднем больше 160 тысяч каждые сутки, и каждая из них это маленький намеренный перевод, сделанный в расчёте быть скопированным позже.
Доля успеха выглядит низкой и таковой не является. Примерно 316 тысяч попыток достигли цели, около одной из двухсот, а поскольку попытка стоит доли цента, попадание одно на двести это прибыльная модель.
Объём растёт, а не сокращается. Попыток было 628 тысяч в ноябре 2025 года и 3,4 миллиона в январе 2026 года, рост в 5,5 раза за два месяца.
У роста есть техническое объяснение, которое стоит знать. Обновление сети Ethereum 3 декабря 2025 года снизило комиссии примерно в шесть раз, а дешёвые операции означают, что на тот же бюджет можно разослать больше пыли.
Эту связь стоит проговорить прямо, потому что она задаёт направление. Всё, что удешевляет операции, ровно в той же мере удешевляет именно эту атаку, и ничто в её устройстве не опирается на невнимательность или неопытность пострадавшего.
Два задокументированных случая
В декабре 2025 года владелец сделал пробный перевод на 50 долларов перед крупным, что обычно является отличной практикой. Наблюдавший за сетью увидел его, сгенерировал похожий на получателя адрес и подставил его немедленно.
За 26 минут владелец отправил на подставленный адрес около 49 999 950 USDT. Пробный перевод, задуманный мерой предосторожности, и подсказал нападавшему, какой именно адрес подделывать и в какой именно момент.
Второй случай шёл медленно. 30 января 2026 года владелец потерял 4 556 ETH, около 12,4 миллиона долларов, на переводе, который выглядел обычным пополнением своего внебиржевого адреса.
Этому предшествовала засыпка того же адреса пылевыми переводами, которая шла два месяца. Терпение стоит дёшево, когда попытка обходится в доли цента, а цель, которая переводит регулярно, стоит ожидания.
У обоих случаев есть общая деталь, которую легко пропустить. Ни один из пострадавших не был новичком, никого не торопил незнакомец и никого ни в чём не убеждали. Они выполнили обычную операцию, которую выполняли много раз, и изменилась только одна строка в списке на их собственном экране.
Второй способ: буфер обмена
Второй путь требует вредоносной программы, но описывается проще. Программа на устройстве следит за буфером обмена, узнаёт форму адреса кошелька, когда его копируют, и заменяет его на собственный до вставки.
На экране в момент копирования ничего не выглядит неправильно, потому что подмена происходит между копированием и вставкой. Адрес в поле получателя это тот, который туда положила программа.
Эта версия обходит привычку копировать из надёжного источника, потому что источник был надёжен и скопировано было верно. Порча происходит по дороге внутри вашей же машины.
Отсюда же понятно, почему набор руками, которого все избегают из-за длины, вовсе не слабый вариант, каким его считают. Набранный адрес через буфер обмена не проходит вообще.
Два способа к тому же различимы задним числом, и это важно для дальнейших действий. Отравленный адрес виден в вашей собственной истории как входящая операция почти ни на что. Подмена в буфере такого следа не оставляет, поэтому получатель, которого вы вообще не можете объяснить, указывает на устройство, а не на сеть.
Почему глаз этого не ловит
Адрес кошелька это длинная строка знаков без смысла, без ритма и без произносимой формы. Памяти зацепиться не за что, поэтому все сжимают её до начала и конца.
Нападающие точно знают, какую часть сверяют, и генерируют похожий адрес под эту часть. Совпадение первых четырёх и последних четырёх знаков вычислительно дёшево, а именно эти знаки почти все и проверяют.
Интерфейсы кошельков положение ухудшают, показывая адрес в сокращённом виде с точками вместо середины. Сокращение показывает ровно те знаки, которые нападающий подогнал, и прячет ровно те, которые различаются.
Значит, дело не в небрежности. Тот, кто сверяет видимую часть сокращённого адреса, делает ровно ту проверку, к которой его пригласил интерфейс, а атака построена именно против этой проверки.
Поэтому призыв быть внимательнее ничего измеримого не меняет. Внимание уже приложено, к не тем четырём знакам, в том порядке, который подсказал экран. Работает памятка, которая называет, какие именно знаки сверять, потому что она заменяет привычку указанием.
Порядок проверки, который работает
Никогда не берите адрес из своей истории операций. Это единственное правило, которое обнуляет отравление целиком, потому что вся атака и состоит в том, чтобы положить кое-что в эту историю.
Берите адрес из источника: со страницы пополнения на бирже, из сохранённого контакта в собственной адресной книге или из сообщения получателя, подтверждённого по второму каналу.
Сверяйте середину, а не только концы. Сравнивайте отрезок знаков из центра строки, потому что именно его генератор похожих адресов не подгоняет и именно его прячет сокращение.
Пользуйтесь сохранёнными контактами. Большинство кошельков позволяет вести адресную книгу, а запись, сохранённая один раз и используемая повторно, не уязвима ни к чему, положенному в историю после.
Если кошелёк предлагает предупреждение об отравлении, оставьте его включённым. Часть кошельков сверяет вставленный адрес с прежней активностью и предупреждает о близком совпадении, что ловит ровно этот случай, и то же касается любого необъяснимого входящего перевода на ничтожную сумму: пыль с адреса, похожего на ваш, это объявление атаки о начале работы, и правильный ответ это перестать брать адреса из истории по этому счёту.
Пробный перевод, сделанный правильно
Небольшой пробный перевод перед крупным это хорошая практика, и, как показывает декабрьский случай, её можно обратить против вас. Лечение не в том, чтобы перестать так делать, а в том, чтобы поменять порядок действий.
Отправьте пробный. Затем подтвердите получение у получателя по каналу, который был у вас раньше, например звонком на номер, который уже был у вас, а не ответом в той же переписке.
Затем отправьте остальное, взяв тот же адрес из того же источника, а не из истории операций и не из свежего сообщения. К этому моменту именно в истории и будет лежать похожий адрес.
Не оставляйте большого промежутка между пробным и основным переводом. Двухмесячная кампания и случай на 26 минут это одна и та же тактика на разной скорости, а пауза даёт нападающему место для работы.
Печатная памятка
Одна страница у экрана бьёт хорошо понятый принцип, потому что момент перевода это момент лёгкой спешки, а в спешке привычка побеждает знание.
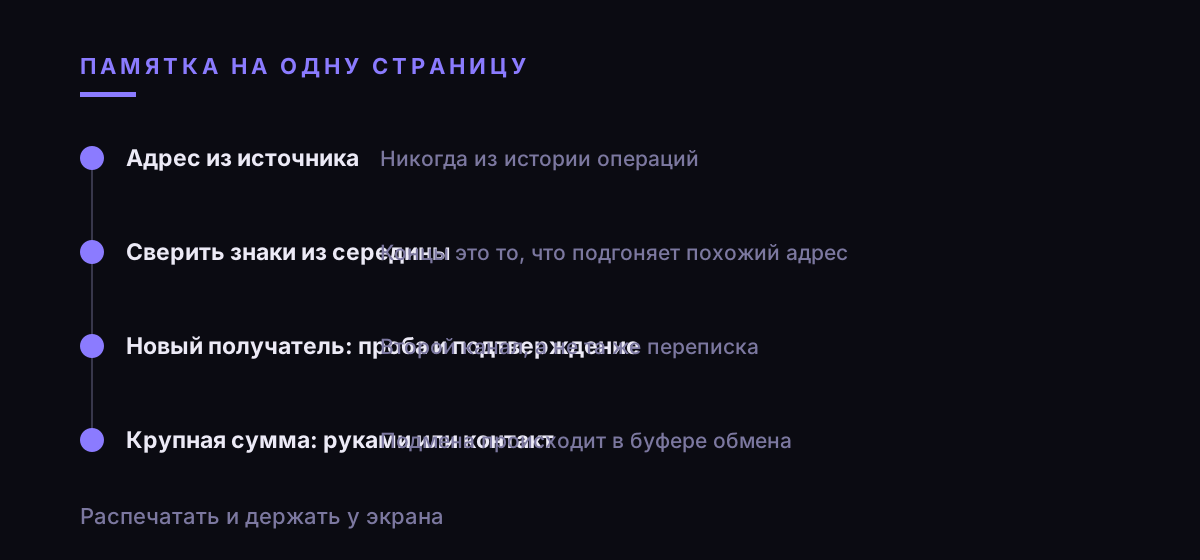
Строка первая: адрес берётся из источника, никогда из истории. Строка вторая: сверять пять знаков из середины наравне с концами. Строка третья: если получатель новый, отправить пробный и подтвердить по второму каналу.
Строка четвёртая: для крупной суммы набрать адрес руками или взять сохранённый контакт, а не буфер обмена. Строка пятая: если кошелёк предупредил о похожем адресе, остановиться и начать проверку заново.
Добавьте строку для всех остальных, кто в семье или в компании двигает средства, потому что памятка работает только тогда, когда она одинакова для всех. Исключение для одного человека это и есть то место, где случается потеря.
Держите страницу достаточно короткой, чтобы её прочли в ту минуту, когда она нужна. Список из пятнадцати пунктов это документ, который подшивают, а список из пяти строк это то, на что человек действительно смотрит, пока перед ним открыто окно перевода.
Если перевод уже ушёл
Сразу посмотрите получателя в публичном обозревателе и сохраните номер операции. Номер и адрес получателя это те два сведения, с которыми может работать любая биржа.
Сообщите каждой бирже, которая встречается в дальнейшей цепочке, в первый час. Средства, лежащие на опознанном счету, иногда удаётся заморозить, а то же сообщение неделю спустя приходит на пустой счёт.
Если подозреваете подмену в буфере, выведите устройство из работы и проверьте его с другой машины. Повторный перевод взамен утраченного с того же устройства повторяет потерю с завидной надёжностью.
Заявите в полицию, приложив хеши и адреса, а не описание словами. Именно они связывают отдельные случаи в одно расследование.
Откажите предложению вернуть средства, которое придёт следом. С теми, кто только что потерял перевод таким способом, связываются быстро, а оплата вперёд по просьбе того, кто написал первым, это вторая половина того же бизнеса.
Каждый способ получить адрес, от чего он защищает и чего не ловит
| Откуда взят адрес | От чего защищает | Чего не ловит |
|---|---|---|
| Скопирован из истории операций | Ни от чего | Это ровно цель отравления адреса |
| Скопирован из сообщения в переписке | От отравления истории | Взломанный или поддельный аккаунт |
| Скопирован со страницы пополнения биржи | От отравления и подделки | Подмену в буфере между копированием и вставкой |
| Набран руками из источника | От отравления и подмены в буфере | Опечатку, которая приводит к безопасному отказу |
| Сохранённый контакт в адресной книге | От всего добавленного позже | Запись, сохранённую неверно с самого начала |
| Считан с QR-кода | От опечаток | Код, присланный не той стороной |
| Сверен по первым и последним знакам | Почти ни от чего | Это та часть, которую похожий адрес подгоняет |
| Сверен по знакам из середины | От похожих адресов | Ничего о том, кто именно получатель |
Вопросы и ответы
- Защищает ли от этого аппаратный кошелёк?
- Нет. Аппаратное устройство подтверждает, что вы разрешили перевод на показанный адрес, а при отравлении показанный адрес это тот, который выбрали вы. Устройство работает правильно, а выбор был сделан до того, как оно вступило в дело.
- Мой кошелёк взломали?
- При отравлении нет. Никуда не проникали, и секретная фраза ни при чём. Атака положила похожий адрес в вашу видимую историю и дождалась, когда его скопируют.
- Как они делают адрес, похожий на мой?
- Генерируют адреса, пока один не совпадёт по первым и последним знакам с тем, которым вы пользуетесь. Это дёшево, а именно эти знаки почти все и сверяют, поэтому совпадения по ним достаточно.
- Пробный перевод всё ещё хорошая идея?
- Да, с одной поправкой. Пробный перевод виден в сети, и в одном случае в декабре 2025 года нападающий использовал его, чтобы подставить похожий адрес, на который за 26 минут ушло около 49 999 950 USDT. Подтверждайте получение по второму каналу и отправляйте остальное из исходного источника, а не из истории.
- Почему набрать адрес руками бывает безопаснее, чем скопировать?
- Потому что набранный адрес вообще не проходит через буфер обмена, а именно там работает подменяющая программа. Ошибка при наборе даёт недействительный адрес или несостоявшийся перевод, и это гораздо более дешёвый исход.
- Как быстро сообщение ещё имеет смысл?
- В пределах первого часа. Средства дробят и уводят дальше быстро, а заморозить биржа может только то, что ещё лежит на подконтрольном ей счету, поэтому номер операции и адрес получателя в первый день стоят несравнимо больше, чем через неделю.
Автор: Завьялов Илья Николаевич, консультант по цифровой безопасности. Все памятки